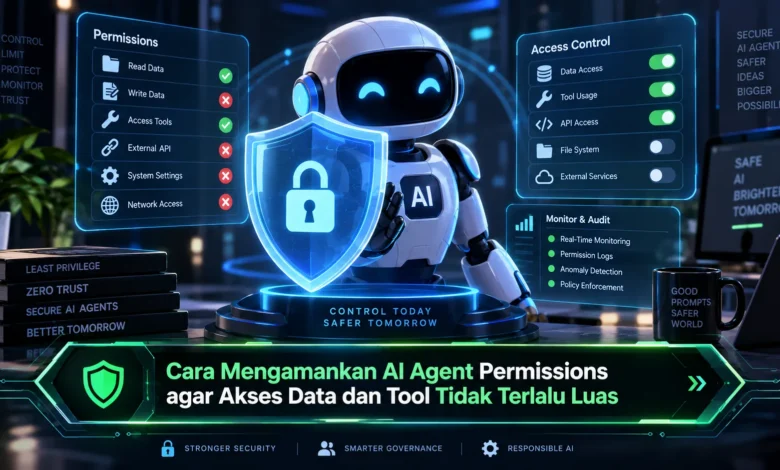
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Gunakan Hak Akses Minimum untuk Setiap AI Agent
Langkah pertama dalam mengamankan AI agent adalah menerapkan prinsip least privilege. Prinsip ini memastikan agent hanya memperoleh akses yang benar benar diperlukan untuk menyelesaikan tugasnya. Jika sebuah agent hanya bertugas membaca dokumen, maka tidak perlu memberikan hak untuk mengubah atau menghapus data.
Strategi tersebut membantu mengurangi risiko ketika agent menghasilkan tindakan yang tidak diharapkan. Ketika sebuah agent mengalami kesalahan instruksi, agent hanya dapat melakukan tindakan sesuai batas aksesnya. Pada sistem TEKNOLOGI berbasis AI, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent untuk membaca laporan tidak perlu memiliki permission yang sama dengan agent administrasi. Dengan pengelompokan izin berdasarkan kebutuhan, administrator dapat mengontrol akses dengan lebih mudah.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, agent dengan role reader cukup memperoleh read permission, sedangkan role editor memperoleh izin melakukan perubahan tertentu. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan membatasi risiko akibat privilege yang terlalu luas.
Batasi Akses Data Berdasarkan Konteks
Tidak cukup hanya mengatur read dan write permission, tim perlu menentukan data mana saja yang boleh digunakan AI agent. Sebagian besar agent tidak perlu membaca semua informasi organisasi. Karena itu, resource yang tersedia harus disesuaikan dengan tugas agent.
Sebagai contoh, agent dukungan pelanggan cukup memperoleh data yang terkait dengan proses pelayanan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Pembatasan berbasis konteks tersebut membantu meminimalkan data yang dapat dijangkau agent sekaligus memberikan keseimbangan antara keamanan dan fungsionalitas.
Batasi Pemanggilan Tool Berdasarkan Kebutuhan
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Semakin banyak tool yang tersedia bagi agent, maka risiko tindakan yang tidak diperlukan juga meningkat.
Untuk mengurangi risiko tersebut, tool yang dapat dipanggil sebaiknya ditentukan secara eksplisit. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pembatasan tool seperti ini menjadi lapisan penting untuk menjaga TEKNOLOGI agentic tetap berada dalam batas yang telah ditentukan.
Gunakan Permission Sementara untuk Operasi Sensitif
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, hak akses berbatas waktu dapat membantu mengurangi risiko. Setelah proses berhasil dijalankan, akses tambahan dapat langsung dinonaktifkan.
Model permission sementara cocok untuk operasi penting, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Melalui akses yang dibatasi berdasarkan durasi, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Audit Trail Membuat Aktivitas Agent Lebih Transparan
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti agent yang menjalankan tindakan, objek yang digunakan, waktu, serta respons sistem dapat membantu proses audit dan investigasi.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat memberikan notifikasi kepada administrator. Pemantauan secara berkelanjutan membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Periksa Kembali Permission agar Tidak Menumpuk
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Hak akses yang tidak lagi relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Apabila sumber data sudah tidak diperlukan, hak tersebut sebaiknya dipertimbangkan untuk dinonaktifkan. Kebiasaan evaluasi tersebut membantu mencegah privilege creep dan memperkuat keamanan sistem AI dalam jangka panjang.
Kesimpulan
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menerapkan least privilege, pemisahan role, data scope, pembatasan tool, permission sementara, serta audit trail, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Dalam perkembangan TEKNOLOGI berbasis AI, keamanan izin sebaiknya diperlakukan sebagai fondasi utama. Bagikan pengalaman Anda dalam mengatur permission AI agent agar praktik pengembangan AI yang aman semakin banyak diterapkan.