Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

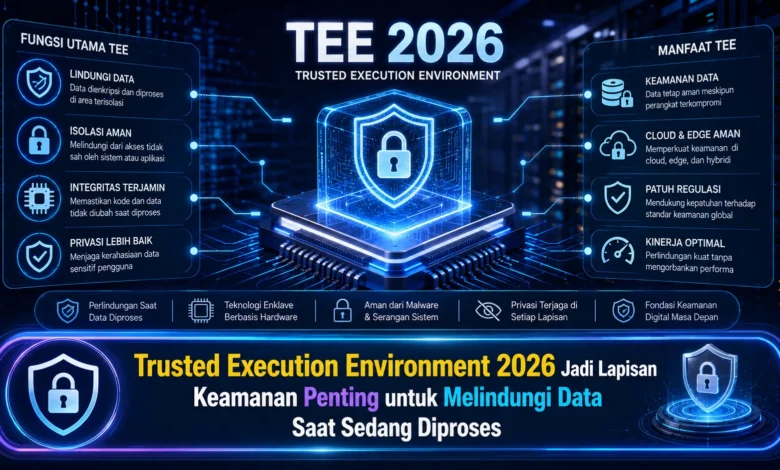
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Menjadi Fondasi Keamanan Komputasi Modern
TEE menjadi area pemrosesan dengan perlindungan khusus terhadap komponen sistem utama. Fungsi utamanya ialah mengamankan kode dan materi sensitif saat sedang diproses. Dengan perlindungan khusus tersebut, sistem bisa mengolah operasi sensitif melalui mekanisme yang lebih aman.
Konsep ini semakin penting seiring meningkatnya penerapan komputasi awan, AI, dan platform analitik. Sejumlah sistem digital harus mengolah data bernilai tinggi dengan meminimalkan risiko mengeksposnya kepada lingkungan lain.

Data Saat Diproses Menjadi Fokus Penting dalam Keamanan Modern
Pada arsitektur keamanan konvensional, data biasanya diamankan ketika disimpan atau ditransmisikan lewat jaringan. Mekanisme kriptografi dapat melindungi informasi dalam penyimpanan dan informasi yang sedang dikirim. Meski demikian, ketika informasi itu harus digunakan, perlindungannya dapat menjadi lebih kompleks.
TEE dapat membantu menutup celah perlindungan tersebut dengan menciptakan lingkungan pemrosesan yang terlindungi. Informasi bisa diolah melalui lingkungan tersebut sehingga akses dari bagian yang tidak berwenang bisa dibatasi. Metode ini merupakan bagian penting untuk arsitektur keamanan komputasi modern.
Isolasi Hardware Membantu Menjaga Integritas Proses
Di antara ciri penting TEE ialah pembatasan antara lingkungan aman dengan komponen di luar TEE. Proteksi semacam ini umumnya dibangun melalui fitur perangkat keras yang disediakan guna membatasi interaksi kepada memori yang berada pada TEE.
Saat program memproses fungsi penting, lingkungan terlindungi mampu membantu mempertahankan kerahasiaan dan validitas proses tersebut. Dengan kata lain, elemen di luar ruang tersebut tidak semestinya memperoleh hak membaca kepada data selama dieksekusi.
Confidential Computing Memperluas Penggunaan TEE di Infrastruktur Modern
Kemajuan confidential computing menjadikan TEE semakin menarik dalam infrastruktur digital masa kini. Confidential computing berfokus agar dapat mengamankan materi sensitif selama dalam proses pemrosesan. TEE dapat menjadi lapisan dalam menjalankan model keamanan tersebut.
Pendekatan ini dapat bermanfaat bagi institusi yang perlu menganalisis data sensitif di lingkungan komputasi eksternal. Melalui mekanisme attestation, aplikasi bisa menggunakan informasi verifikasi untuk memastikan bahwa workload tertentu diproses di dalam lingkungan yang sesuai sebelum kemudian informasi rahasia diproses.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Pertumbuhan kecerdasan buatan turut mendorong kebutuhan untuk keamanan informasi selama analisis berlangsung. Model AI sering memerlukan data dalam jumlah besar untuk inferensi. Ketika dataset itu memuat materi sensitif, kontrol ketika data digunakan berkembang sebagai kebutuhan penting.
Lingkungan eksekusi terisolasi bisa diterapkan untuk mendukung area eksekusi dengan perlindungan tambahan. Hal ini berpotensi menciptakan kemungkinan kepada perusahaan untuk menggunakan layanan AI berbasis cloud tanpa mengurangi perhatian terhadap kontrol pada materi rahasia.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Proses attestation dapat menjadi salah satu kemampuan penting dalam lingkungan Trusted Execution Environment. Dengan mekanisme tersebut, sistem yang akan menyediakan data bisa memverifikasi identitas area pemrosesan sebelum kemudian pengolahan dilanjutkan.
Fungsi attestation dapat membantu memperkuat kepercayaan yang menghubungkan pengguna dan lingkungan komputasi. Meski demikian, verifikasi lingkungan tetap harus dipadukan bersama mekanisme perlindungan tambahan, mengingat TEE tidak merupakan substitusi arsitektur cybersecurity secara keseluruhan.
TEE Bukan Solusi Tunggal untuk Semua Ancaman Keamanan
Walaupun TEE menawarkan lapisan perlindungan tambahan, pendekatan tersebut tidak dapat dianggap sebagai perlindungan yang berdiri sendiri. Tim keamanan juga sebaiknya mempertahankan perlindungan data, pengelolaan akun, pembatasan akses, observabilitas, serta patch keamanan secara berkelanjutan.
Penggunaan TEE dapat membawa kebutuhan terkait kompatibilitas, performa, dan arsitektur sistem. Dengan demikian, pengembang idealnya menentukan workload yang secara khusus membutuhkan perlindungan TEE. Perencanaan yang tepat akan mendukung TEKNOLOGI ini memberikan manfaat keamanan sekaligus menghindari kompleksitas yang tidak diperlukan.
Kesimpulan Peran TEE dalam Keamanan Komputasi Modern
Trusted Execution Environment 2026 menggambarkan bagaimana perlindungan informasi tidak hanya diterapkan pada data at rest atau data yang dikirim, namun juga selama informasi sedang digunakan. Melalui lingkungan eksekusi terisolasi, pengguna bisa memperkuat mekanisme pengamanan pada workload dan data sensitif.
Pada akhirnya, lingkungan eksekusi tepercaya bisa berkembang sebagai fondasi tambahan untuk arsitektur keamanan, terutama seiring AI semakin berkembang. Integrasi TEKNOLOGI confidential computing bersama manajemen identitas bisa menciptakan strategi keamanan berlapis. Bagaimana menurut Anda, mungkinkah TEE akan berkembang menjadi standar penting untuk cloud dan AI? Sampaikan pandangan Anda dan pantau kemajuan TEKNOLOGI keamanan di masa mendatang.