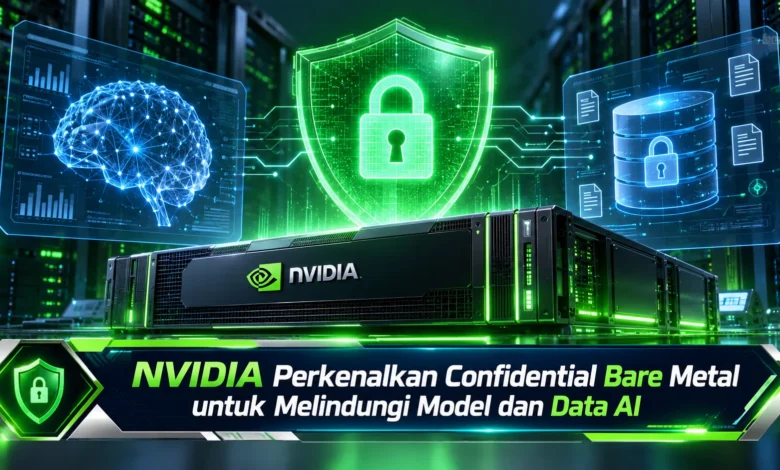
NVIDIA kembali memperkuat posisinya dalam industri teknologi kecerdasan buatan dengan memperkenalkan Confidential Bare Metal, sebuah pendekatan keamanan yang dirancang untuk melindungi model AI dan data sensitif ketika dijalankan pada infrastruktur komputasi pihak ketiga. Diumumkan pada 21 Oktober 2026, inovasi ini memungkinkan pengembang model AI menggunakan server khusus tanpa harus menyerahkan kendali atas seluruh lingkungan perangkat lunak mereka kepada penyedia infrastruktur. Kehadirannya menjadi langkah penting di tengah meningkatnya kebutuhan komputasi AI berskala besar, terutama bagi perusahaan yang mengutamakan kerahasiaan informasi, perlindungan kekayaan intelektual, dan pengendalian akses terhadap sistem kecerdasan buatan.
NVIDIA Menghadirkan Confidential Bare Metal untuk Keamanan AI
Kemajuan teknologi kecerdasan buatan memperbesar kebutuhan terhadap sistem pengolahan data yang terlindungi. Melalui Confidential Bare Metal, NVIDIA menghadirkan pendekatan keamanan yang membantu pengembang AI menjalankan model mereka pada server khusus milik penyedia infrastruktur eksternal. Tidak seperti penggunaan lingkungan virtual konvensional, pendekatan ini menghadirkan kendali lebih luas terhadap sistem operasi, kernel, driver, dan perangkat lunak pendukung. Berkat pendekatan ini, perusahaan dapat mengendalikan konfigurasi komputasi sesuai kebutuhan keamanan internal. Fitur ini menjadi bernilai bagi pengembang model AI yang menangani informasi sensitif dan mengutamakan perlindungan selama proses komputasi berlangsung.
Pada prinsipnya, Confidential Bare Metal menggabungkan pemeriksaan integritas platform, verifikasi keamanan berbasis kriptografi, dan pembatasan akses pada tingkat perangkat keras. Integrasi berbagai perlindungan tersebut dirancang untuk membatasi kemungkinan penyedia infrastruktur mengakses data serta model dalam bentuk yang dapat dibaca ketika sistem beroperasi. Namun demikian, perlindungan yang dihadirkan tetap bergantung pada konfigurasi perangkat keras, firmware, serta perangkat lunak yang benar. NVIDIA juga menyerahkan tanggung jawab pengelolaan sistem kepada organisasi pengguna. Artinya, keamanan tidak hanya ditentukan oleh teknologi perangkat keras, tetapi juga membutuhkan pengawasan administrator, pembaruan sistem, dan kebijakan keamanan yang konsisten. Pendekatan ini mencerminkan semakin pentingnya pengamanan menyeluruh dalam lingkungan AI modern.
Sistem Perlindungan Model AI melalui Confidential Computing
Salah satu mekanisme utama Confidential Bare Metal adalah proses verifikasi yang dikenal sebagai remote attestation. Menggunakan pendekatan tersebut, organisasi pengguna dapat memeriksa apakah lingkungan komputasi yang akan digunakan memenuhi persyaratan keamanan yang ditentukan sebelumnya. Menjelang model AI dan informasi rahasia diberikan ke lingkungan komputasi, sistem menghasilkan bukti mengenai kondisi perangkat keras dan komponen platform. Bukti tersebut kemudian dievaluasi berdasarkan kebijakan kepercayaan milik pengguna. Ketika hasil pemeriksaan lolos dari persyaratan keamanan, layanan pengelolaan kunci dapat menyetujui pelepasan rahasia yang diperlukan. Tahapan tersebut mendukung perusahaan mengurangi risiko penggunaan lingkungan komputasi yang tidak sesuai dengan kebijakan perlindungan.
Tidak hanya mengandalkan verifikasi integritas, teknologi ini juga mengintegrasikan perlindungan perangkat keras untuk membatasi akses terhadap informasi selama pemrosesan berlangsung. Dalam praktiknya, pengembang AI dapat menentukan kebijakan pengelolaan kunci kriptografi dan persyaratan sebelum data sensitif diproses oleh sistem. Mekanisme perlindungan tersebut bermanfaat ketika perusahaan mengembangkan model dengan parameter bernilai tinggi atau menangani informasi pelanggan yang bersifat rahasia. Akan tetapi, perlindungan tidak berarti seluruh ancaman keamanan dapat dihapuskan. Administrator terpercaya milik organisasi pengguna masih mendapatkan kewenangan sesuai konfigurasi sistem, sedangkan ancaman seperti kesalahan perangkat lunak dan gangguan layanan tetap memerlukan penanganan tersendiri. Oleh sebab itu, penerapan keamanan tetap harus didukung pengawasan operasional yang ketat.
Perbedaan Confidential Bare Metal dengan Sistem Keamanan AI Lainnya
Dalam mengenali keunggulan pendekatan ini, perlu dipahami berbagai pilihan penerapan NVIDIA Confidential Computing. NVIDIA menyediakan tiga pendekatan utama, yaitu Confidential Bare Metal, Confidential Containers, dan Confidential Virtual Machines. Setiap model penerapan disiapkan untuk kebutuhan operasional serta batas kepercayaan yang berbeda. Confidential Virtual Machines digunakan dalam lingkungan mesin virtual, sedangkan Confidential Containers mengakomodasi penerapan beban kerja berbasis kontainer, termasuk lingkungan Kubernetes. Sementara itu, Confidential Bare Metal memberikan kesempatan bagi organisasi untuk mengelola seluruh tumpukan perangkat lunak pada server khusus. Karakteristik ini memungkinkan pengembang memilih lingkungan keamanan berdasarkan kebutuhan aplikasi, tingkat kontrol, dan model operasional yang dijalankan.
Dari perspektif pengelolaan infrastruktur, bare metal menghadirkan fleksibilitas bagi organisasi yang mengutamakan konfigurasi sistem secara langsung. Pengembang berkesempatan untuk menyesuaikan sistem operasi, driver GPU, serta perangkat lunak komputasi sesuai kebutuhan model AI yang dijalankan. Di sisi lain, kebebasan tersebut juga menambah tanggung jawab pengelolaan keamanan. Tim teknis harus mengawasi pembaruan perangkat lunak, pengamanan jaringan, perlindungan penyimpanan, dan pengelolaan kunci dilakukan secara tepat. Jika dibandingkan dengan layanan terkelola yang menangani sebagian pekerjaan operasional, pendekatan ini menuntut kemampuan teknis internal yang lebih luas. Oleh karena itu, pemilihan metode Confidential Computing sebaiknya memperhitungkan keseimbangan antara fleksibilitas, keamanan, biaya pengelolaan, dan kesiapan sumber daya manusia.
Pengembangan Perlindungan AI melalui Platform Blackwell dan Rubin
Pengembangan NVIDIA Confidential Computing juga mencakup berbagai platform komputasi yang disiapkan untuk kebutuhan AI berskala besar. NVIDIA mengembangkan dukungan keamanan pada sistem Grace Blackwell NVL72 serta platform Rubin tertentu, termasuk konfigurasi HGX Rubin NVL8 dan DGX Rubin NVL8. Pengembangan tersebut menggambarkan upaya perusahaan dalam menanamkan kemampuan perlindungan data dengan infrastruktur komputasi berperforma tinggi. Dari sisi organisasi pengguna, dukungan platform tersebut menyediakan pilihan dalam menjalankan beban kerja pelatihan maupun inferensi AI. Meskipun begitu, penerapan perlindungan tetap harus mengikuti persyaratan perangkat keras dan firmware yang didukung. Berbagai konfigurasi perangkat dapat memiliki mekanisme perlindungan dan bukti verifikasi yang berbeda.
Di samping perluasan dukungan GPU, NVIDIA juga mengembangkan integrasi Confidential Computing dengan NVIDIA DSX OS. Perangkat lunak ini ditujukan untuk membantu penyedia infrastruktur mengembangkan fasilitas komputasi AI atau AI factory. Melalui integrasi tersebut, penyedia layanan dapat merancang lingkungan yang mendukung berbagai model penerapan komputasi rahasia. Integrasi kemampuan keamanan pada tingkat infrastruktur dapat membantu organisasi mengurangi kerumitan dalam menggabungkan perlindungan data dengan kebutuhan komputasi skala besar. Walaupun begitu, kemampuan aktual setiap penerapan tetap bergantung pada ketersediaan sistem, konfigurasi keamanan, dan dukungan penyedia layanan yang dipilih.
Peluang Penggunaan Confidential Bare Metal dalam Ekosistem AI
Dari sudut pandang pelaku industri, perlindungan terhadap model kecerdasan buatan termasuk kebutuhan penting karena model AI sering merepresentasikan kekayaan intelektual bernilai tinggi. Proses pengembangan model dapat melibatkan data internal, algoritma khusus, dan parameter yang menuntut pengamanan. Confidential Bare Metal menawarkan pendekatan untuk mengurangi risiko akses tidak sah dari pihak pengelola infrastruktur terhadap informasi dalam proses komputasi. Dengan kemampuan tersebut, perusahaan yang menggunakan sumber daya komputasi eksternal dapat mengelola batas kepercayaan yang lebih jelas. Nilai tambah tersebut berguna bagi sektor keuangan, kesehatan, penelitian, dan industri lain yang mengelola informasi sensitif. Walaupun begitu, kepatuhan terhadap aturan perlindungan data tetap membutuhkan kebijakan organisasi serta evaluasi hukum secara terpisah.
Dalam konteks perluasan infrastruktur AI, Confidential Bare Metal dapat membantu pengembang untuk menggunakan kapasitas komputasi milik penyedia layanan di berbagai wilayah. Permintaan ini semakin relevan ketika pengembangan model AI membutuhkan sumber daya GPU dalam jumlah besar. NVIDIA juga mengumumkan keterlibatan berbagai perusahaan dalam ekosistem Confidential Computing, termasuk Google Cloud dan Cohere. Google Cloud mengembangkan dukungan Confidential Bare Metal pada instans A4X Max berbasis NVIDIA GB300 NVL72, sedangkan Cohere menyiapkan integrasi teknologi tersebut dengan Cohere Model Vault. Keterlibatan berbagai perusahaan tersebut menggambarkan meningkatnya perhatian industri terhadap perlindungan model dan data selama pemrosesan. Ke depannya, keberhasilan penerapan akan bergantung oleh kesiapan infrastruktur, interoperabilitas sistem, dan kebutuhan keamanan masing-masing organisasi.
Masa Depan Perlindungan Model AI melalui Confidential Bare Metal
Peluncuran NVIDIA Confidential Bare Metal menunjukkan perkembangan penting dalam pengelolaan keamanan infrastruktur kecerdasan buatan. Dengan mengandalkan verifikasi integritas, kontrol akses perangkat keras, dan kebijakan pelepasan kunci, teknologi ini menawarkan pendekatan perlindungan bagi organisasi yang mengoperasikan model AI pada server khusus pihak ketiga. Walaupun menghadirkan kemampuan keamanan yang relevan, penerapannya tetap membutuhkan konfigurasi yang benar, pengelolaan perangkat lunak, serta pengawasan secara konsisten. Seiring kemajuan teknologi AI, inovasi semacam ini diharapkan mampu membantu perusahaan menyeimbangkan kebutuhan komputasi dengan perlindungan informasi sensitif. Menurut Anda, seberapa penting kemampuan menjaga kerahasiaan model dan data ketika perusahaan memanfaatkan infrastruktur AI dari penyedia eksternal? Bagikan pandangan atau pengalaman Anda mengenai masa depan keamanan AI.